看到别的 App 有个功能做得好,你可能会想,能不能在自己的项目里做一个类似的?难处往往不是写界面,而是连对方的实现从哪里开始看都不知道。
今天要给大家分享的这款工具在近一周在AI圈子爆火,github一周涨了二十多万课星星他就是REA
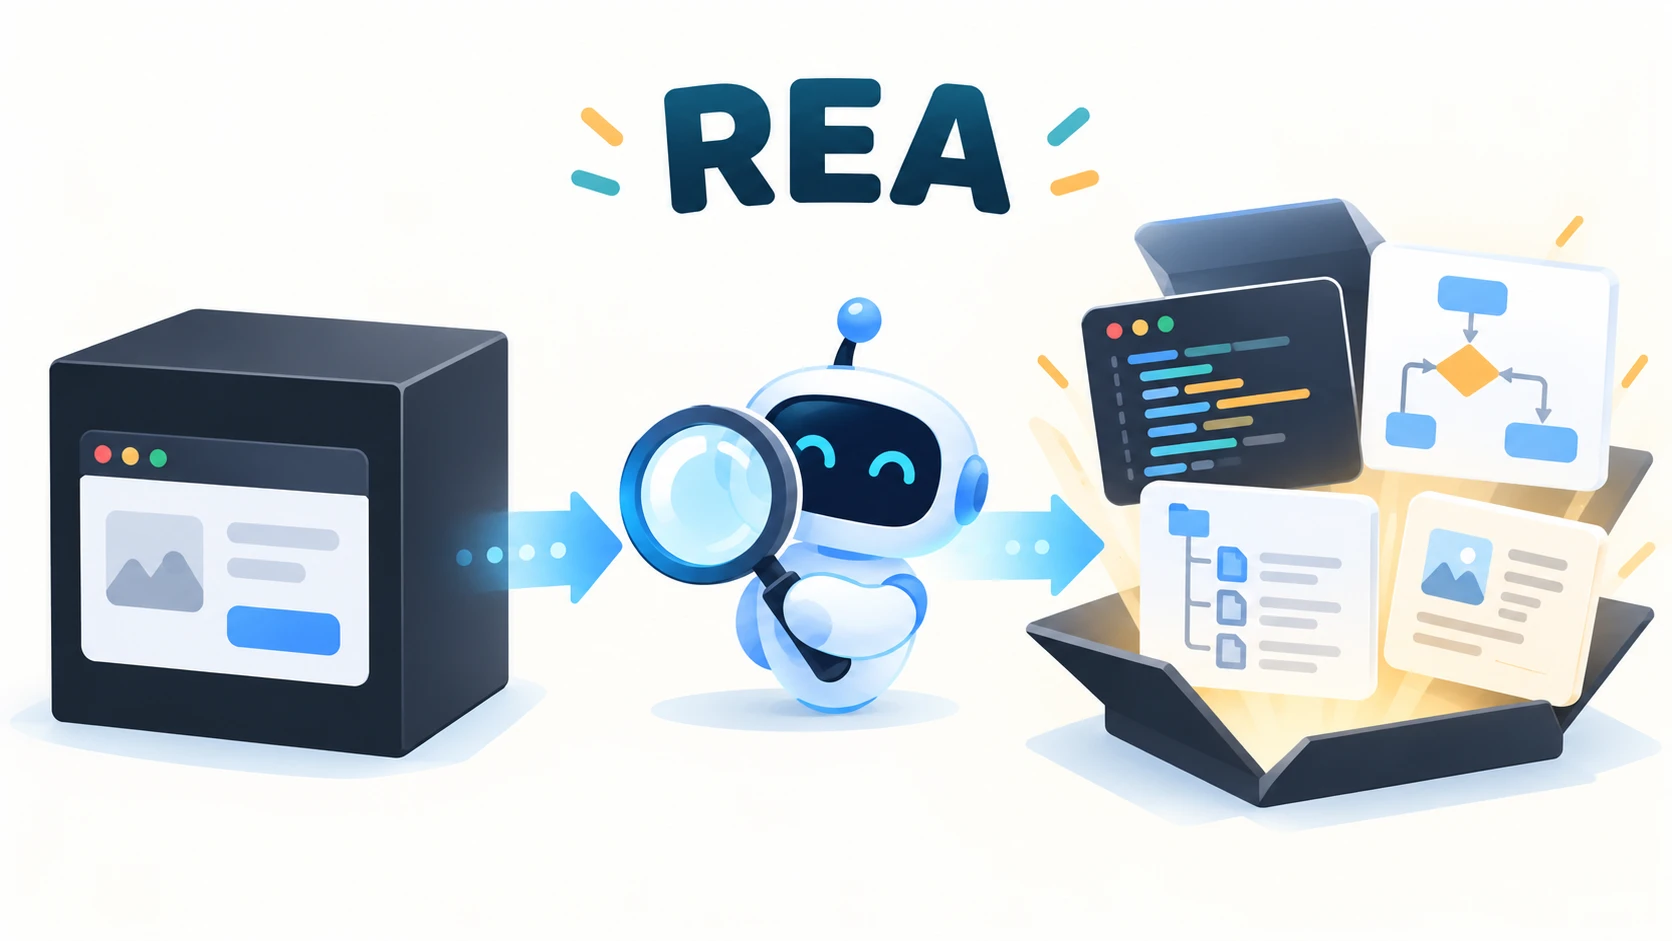
REA 的全名是 Reverse Engineer Anything。它通过 MCP 把逆向分析能力提供给 Codex、Claude Code、Cursor 等编程 Agent,让 Agent检查网页、JavaScript 与 Electron 应用、.NET 程序,以及原生二进制文件。
你可以让 Agent 围绕一个具体问题调查应用,要求它找出相关代码,并说明每一步判断依据什么。
也就是说,以后你看到别人任何一个好功能好设计,都可以先让 AI 替你把它拆开、讲明白。然后直接复刻~
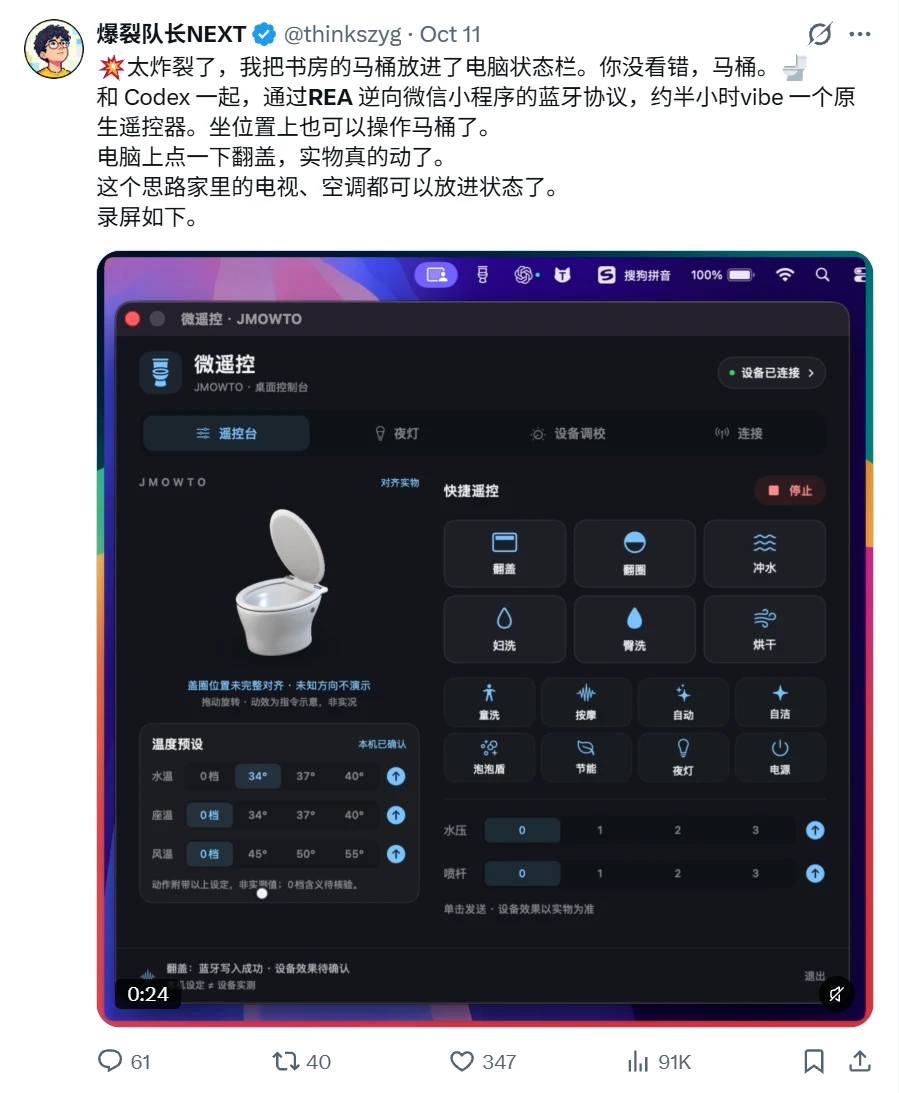
x博主就通过REA吧只能马桶的小程序给逆向了,然后直接自己在电脑上开发了一款可以控制马桶的程序。那么自己家里IOT设备是不是都可以放在一起控制了~
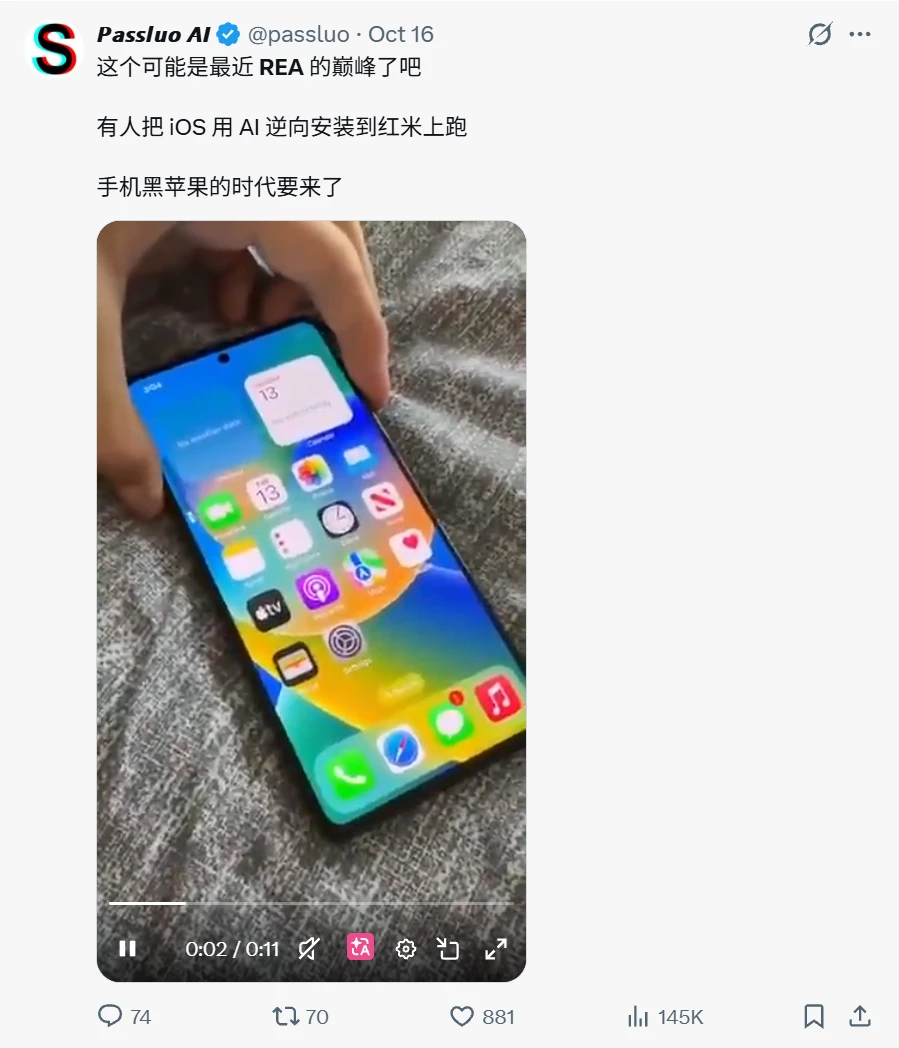
有人甚至把IOS用AI逆向安装到啊红米手机上跑通了。看这样软件已死,所有软件都可以被逆向看样子真的不是一句口号。
安装使用教程
1,REA 当前要求 Node.js 22.19 及以上的 22 系列、24.11 及以上的 24 系列,或 26 及以上版本。
然后一行命令就能安装,挺简单的。
npx rea-agents setup2,其实最简单的那就是直接交个你的 AI ,
使用场景:
场景一:你想“复刻”一个功能,但不想从零猜。 比如你看到一个 App 的某个交互做得特别好,以前的做法是截图 + 手工推测逻辑。现在你可以把目标(网站/Electron 应用/APK)丢给 Agent,让它通过 REA 找出对应的代码路径,拿到证据之后再自己实现。REA 官方 showcase 里就有一个完整的例子:分析 Chrome 恐龙游戏的加速逻辑,找到 ACCELERATION: 0.001 和 MAX_SPEED: 13 这两个常量,然后照着重建一个小游戏。
场景二:接手了一个没有源码的老工具,需要快速理解它的行为。 比如一个遗留的 Electron 桌面端,文档为零,但你需要知道它启动时都读了哪些文件、发了哪些网络请求。REA 的静态 JS 分析可以在不运行程序的前提下把模块依赖和 IPC 通道列出来。
场景三:安全评估 / 合规检查的“初筛”。 你不需要一上来就请人做完整的逆向审计,可以先让 REA 快速扫一遍 APK 的 Manifest 声明或者原生二进制的导入表,拿到一个“有什么值得深挖”的线索列表,再决定下一步投入多少资源。但千万别把它当成最终的合规结论,官方自己也说了,REA 不替你取得授权,也不保证运行时结论天然正确。
使用评价:
如果你是一个有一定基础的开发者或安全研究者,手头有现成的 Agent,经常遇到“想快速看一眼某个东西怎么实现的”这种中小型需求,REA 是目前我试过的工具里把“自然语言提问”和“逆向证据”连接得最顺滑的一个。它的本地运行和证据链设计说明作者是真的想过实际使用场景,而不是单纯为了刷 star 做一个 demo。
但如果你期待的是“丢进去一个 exe,喝杯咖啡回来就拿到完整源码”,那现在就可以关掉这个页面了。有实测案例显示,让它分析一个稍复杂的桌面应用,跑了一小时最后只产出一个 64 行的 Python 脚本,云端功能完全没覆盖到。也有评论很直白地指出,REA 现阶段更适合当作“给 Agent 挂一个逆向入口”的候选来关注,文档和素材还不足以支撑生产选型。
我的结论是:把它当成一个“增强你现有 Agent 能力的插件”,而不是一个“替代你思考的机器”。 它帮你省掉的是在 Ghidra 里翻找、在 Electron 打包文件里 grep 的体力活;它省不掉的,是你判断“这个结论到底靠不靠谱”的那部分脑力。而这恰恰是好事——如果你把判断权也交出去,那才真的危险。
本文为原创文章。发布者:Bang,如若转载请注明出处:https://www.maxiaobang.com/19091.html