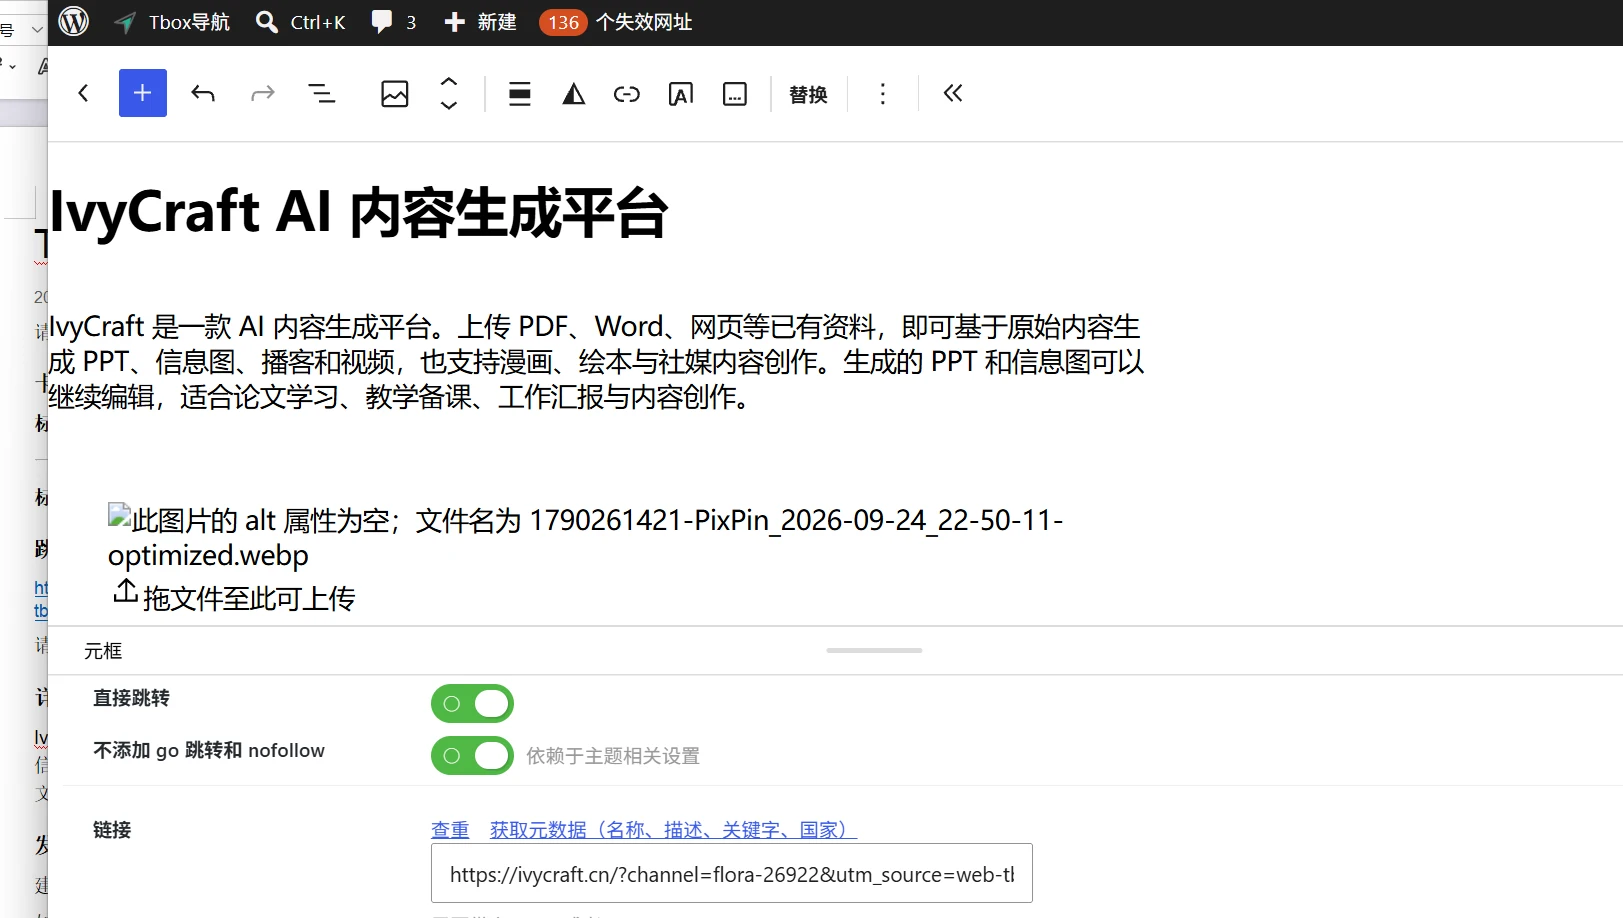
最近由于WordPress突发安全问题,我就把马小帮把 Tbox 导航站的 WordPress 更新到了 7.1.2,随后发现后台编辑器有些不对劲:上传图片后无法正常显示,标题和正文靠左,原本的留白也消失了。
图片位置只剩下一个破图图标,以及“此图片的 alt 属性为空;文件名为……”的文字提示。
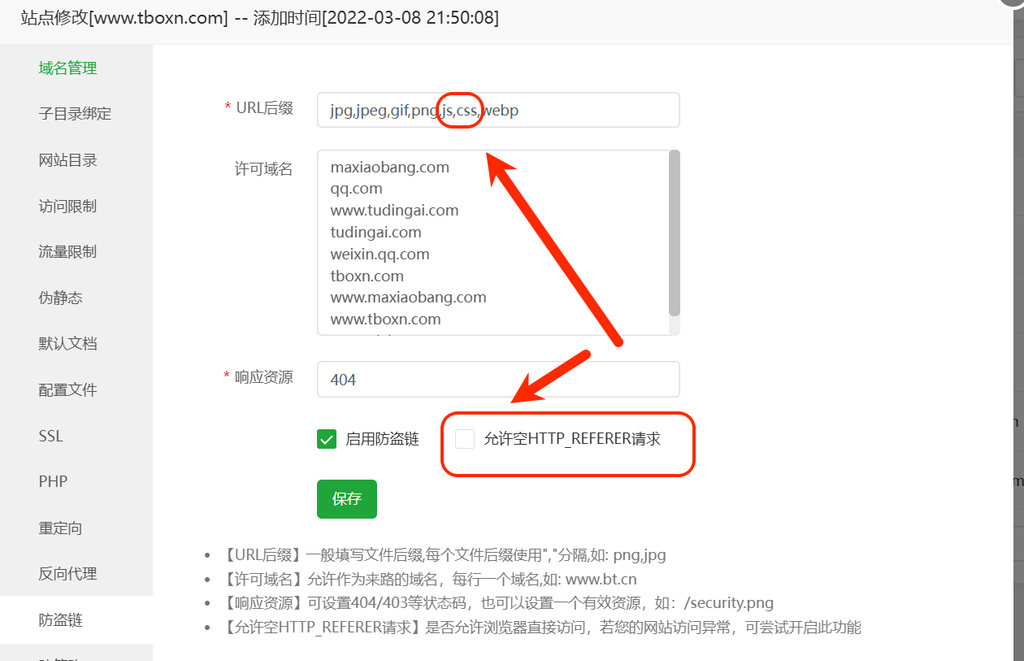
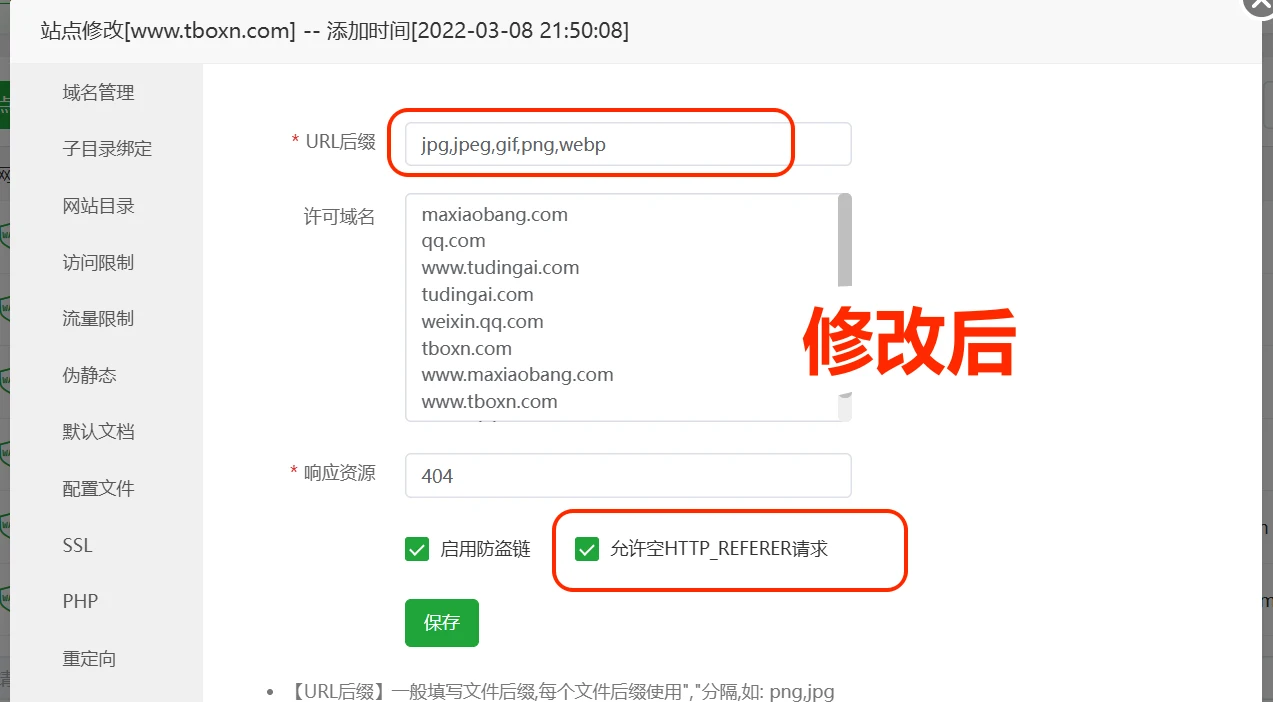
一开始以为是新版 WordPress 与主题不兼容,排查后才发现,问题出在宝塔的防盗链设置。最后勾选“允许空 HTTP_REFERER 请求”,保存并刷新,图片和编辑器显示就恢复了正常。
问题出在宝塔的防盗链设置
进入宝塔面板:网站 → 找到对应站点 → 设置 → 防盗链
编辑器异常的原因就是URL 后缀中包含了js,css ,这意味着,图片、CSS 和 JS 都需要通过来源检查;没有携带来源信息的请求也会被拦截。
WordPress 官方文档说明,7.1 的文章编辑器始终使用 iframe 加载编辑内容。本次检查中,编辑画布使用了 blob: 地址;结合资源请求测试和后续修复结果,这套防盗链规则与编辑器的资源加载发生了冲突。官方编辑器资源加载说明
我们只需要从规则中删除 js,css 就能解决编辑器出现的问题,但是还不能解决图片以及其他资源的无来源请求被误拦截。
所以我们还需要勾选“允许空 HTTP_REFERER 请求”。
两种方式的区别如下:
| 修改方式 | 适用情况 | 放行范围 |
|---|---|---|
从后缀中删除 js,css | 主要是样式、脚本加载异常,图片正常 | CSS、JS 不再受该规则限制 |
| 勾选“允许空 HTTP_REFERER 请求” | 图片以及其他资源的无来源请求被误拦截 | 规则内的文件允许空来源请求 |
允许空来源,会不会让防盗链失效?
不等于完全关闭防盗链,但确实会扩大允许访问的范围。
勾选后:
- 来自许可域名的请求可以正常访问。
- 没有携带 Referer 的请求也可以访问。
- 携带未许可来源的请求,仍会受到防盗链规则限制。
这能减少正常访问被误拦截的情况,但也意味着无来源的图片请求会被放行。
对于需要保证 WordPress 后台图片预览、上传后显示正常的站点,这是一种实用的兼容处理。另外,Referer 防盗链本身也不应被当作私密文件的访问权限控制。
修改后还没恢复,继续检查这几处
如果保存设置并强制刷新后仍然异常,可以按 F12 打开浏览器开发者工具,进入“网络(Network)”,刷新编辑页面,查看失败的图片和 CSS 请求。
重点检查:
- 返回的是
404、403,还是正常的200。 - 请求返回的内容是真实图片、CSS,还是错误页面。
- 图片是否使用了另一个域名或独立 CDN,那里是否还有防盗链规则。
- CDN 是否缓存了之前的错误响应。
如果资源已经正常返回,编辑器仍然错位,再继续排查主题和插件兼容性。
这次故障给我的经验是:WordPress 升级后出现图片不显示、编辑器排版异常,先检查资源加载,再判断是不是主题或版本问题。 如果宝塔开启了防盗链,尤其没有允许空 Referer 请求,这就是一个值得优先检查的位置。
本文为原创文章。发布者:Bang,如若转载请注明出处:https://www.maxiaobang.com/19006.html